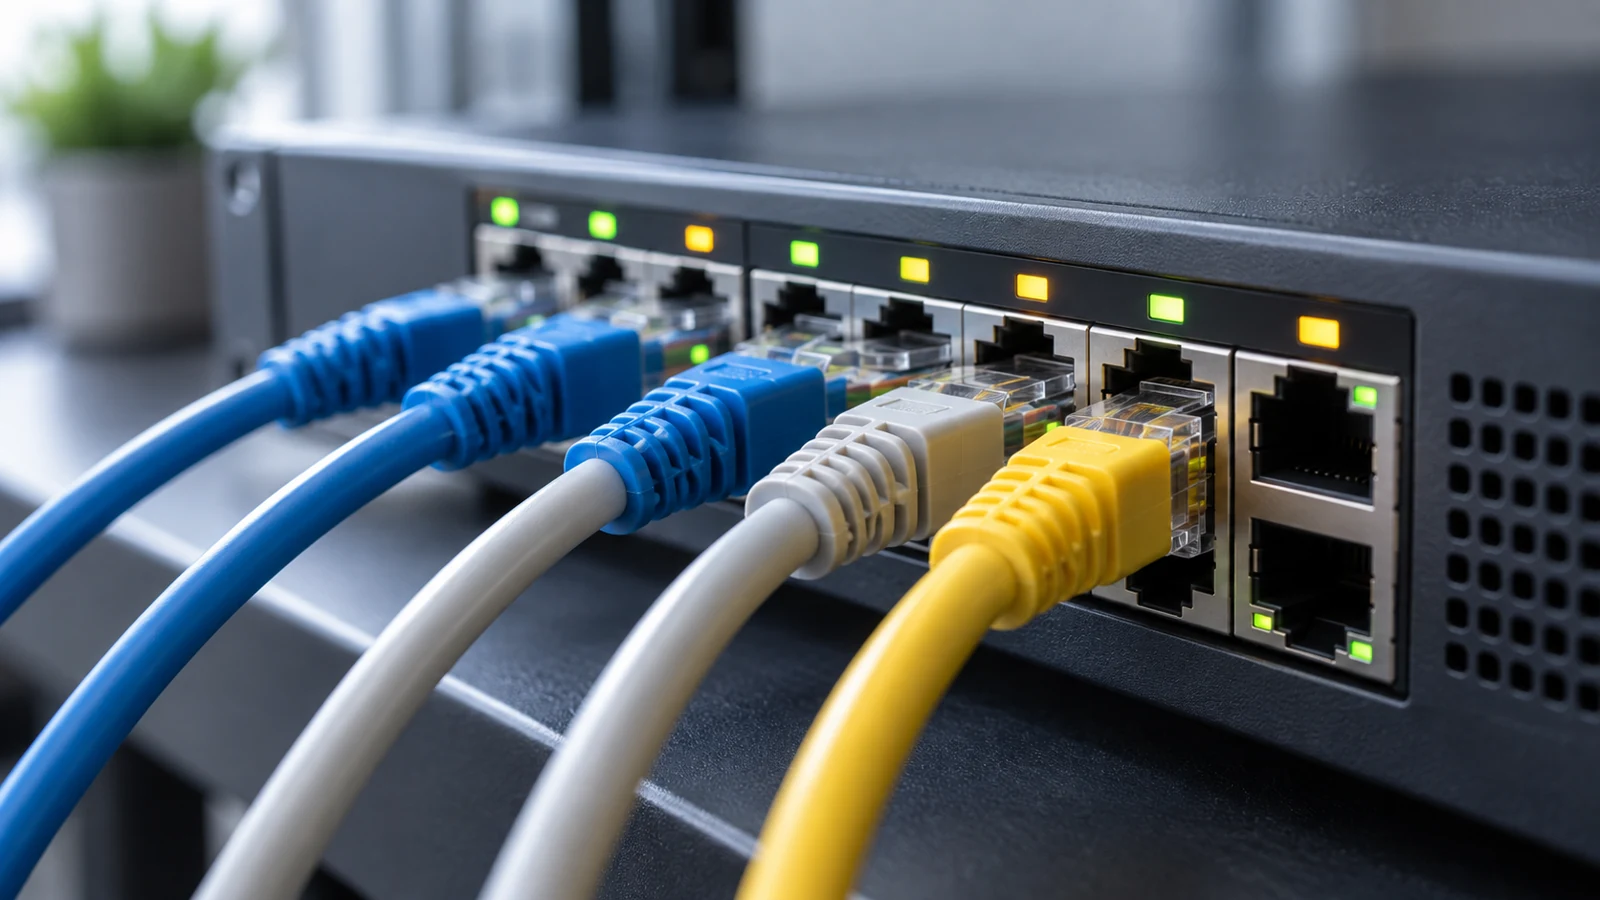
WireGuard配置中的AllowedIPs字段定义了该对等端可接收和发送数据包的源IP地址或子网范围。它既用于路由决策,也用于入站报文的源地址校验。配置该字段需具备系统管理员权限,并建议备份现有配置文件。操作前明确适用环境为Linux、Windows或macOS官方客户端,确保修改不影响其他网络服务。
技术人员在备份配置后,通过编辑AllowedIPs字段来定义WireGuard的路由决策范围。
权限准备与配置备份
修改WireGuard配置文件通常需要root或管理员权限。在Linux系统中,旋风vpn配置文件通常位于/etc/wireguard/目录;Windows用户通过wg.exe或GUI工具管理。操作前使用cp命令或系统备份工具复制原始配置文件,例如将wg0.conf备份为wg0.conf.bak。保留备份可确保在配置错误导致连接中断时能快速恢复原状。
路由选择与源地址校验
AllowedIPs决定客户端将哪些目的地址的流量通过隧道转发。例如配置AllowedIPs=10.0.0.0/8,则发往该网段的数据包会进入WireGuard隧道。同时,该字段也限制对等端接受的源地址。若服务器端AllowedIPs未包含客户端的隧道IP,接收到的报文可能被丢弃。这种双向作用意味着AllowedIPs不仅是路由表项,也是访问控制列表。
全网转发配置的注意事项
配置AllowedIPs=0.0.0.0/0或::/0时,客户端会将所有IPv4或IPv6流量路由至隧道。但这并不自动吞掉局域网路由,系统仍保留本地接口路由的优先级。实际操作中,需确认默认路由策略,避免部分流量因路由冲突无法到达。建议在测试环境中先小范围验证,再应用到生产网络,以观察DNS解析和网关连通性是否正常。
验证连通性与恢复方法
修改配置后使用wg show接口查看当前对等端状态,确认AllowedIPs已生效。通过ping隧道内其他节点IP验证路由是否正确。若连接异常,立即使用备份文件恢复原配置,并执行wg-quick down再up重载接口。验证时记录操作时间,旋风加速器对比修改前后的路由表变化,确保恢复操作彻底,不留残余错误配置。